 シェアする
 ポストする
ランサムウェアは防げない。だから「復旧」を考える
シリーズ「サイバーリカバリーの現実」第1回 / IT・AIコンサルティング事業部 部長 栗丸
ランサムウェアの被害のニュースを見ると、「うちは大丈夫だろうか」と気になるのではないでしょうか。
ITインフラやセキュリティを担当している方にとっても、経営に携わる方にとっても、もう他人事とは言い切れないテーマになってきました。この記事では、なぜ今「防ぐ」だけでなく「戻す」ことまで考えておきたいのか、私なりの考えをお伝えします。
このシリーズでは、ひとつの前提に立って話を進めます。「ランサムウェアの侵入は完全には防げない。だから、被害を受けた後にどこまで、どう戻すかを、事業継続の課題として経営が決めておく必要がある」という前提です。今回はまず、その前提がなぜ現実的なのかをお話しします。
被害は「特別な会社の話」ではない
警察庁の統計によると、2026年上半期に警察へ報告されたランサムウェアの被害は123件で、半期として過去最多になりました。そのうち79件は中小企業です。大企業だけが狙われているわけではありません。
民間の調査でも同じ傾向が見えます。日本情報経済社会推進協会(JIPDEC)が国内企業1,107社を対象に行った調査では、ランサムウェアに感染した経験がある企業は45.8%にのぼりました。
ニュースになるのは名前の知られた会社ですが、その裏には報道されない多くの被害があります。しかも生成AIによって、攻撃はより速く、より安くなりました。手間の割に合わなかった規模の会社も、今では十分に狙われる対象です。「うちは狙われるほどの会社ではない」という考えは、もう通用しなくなっています。
対策を進めていても、脆弱性が突かれることはある
2026年9月、デジタル庁は、各府省庁が使う政府共通の業務基盤「ガバメントソリューションサービス(GSS)」に外部から不正アクセスがあり、職員などの個人情報約24.6万件が漏えいした可能性があると公表しました。
同庁の公表によると、6月25日に保守運用担当者のアカウントによる大量のファイルアクセスを検知して調査を始め、7月9日に、第三者がVPN機器の脆弱性を悪用して侵入していたことが判明しました。
対策に力を入れている組織でも、入口となる機器の脆弱性を突かれることはあります。この事例は、対策の良し悪しを論じるためではなく、脆弱性への対応を続けていても侵入を完全には防ぎきれない場合がある、という現実を示す一つの例です。
「独自OSの機器なら安全」は通じなくなった
VPN機器やNAS、バックアップ装置のようなアプライアンス(用途を絞った専用機器)の多くは、メーカー独自のOS(多くはLinuxをもとに作られています)で動いています。中身を読み解くには専門的な解析が必要で、攻撃者にとって割に合わない標的だと考えられてきました。しかし、現在では多くの攻撃事例が発生しています。
2022年には、NAS(ネットワークにつなぐストレージ)を直接暗号化するランサムウェアが広がり、国内でも中小企業を中心に、業務データが使えなくなる被害が出ました。2026年には、生成AIを使った攻撃者が、インターネットに公開された管理画面や弱いパスワードを突いて、5週間あまりでファイアウォール製品600台以上に侵入したとAmazonが報告しています。攻撃したのは一流のハッカー集団ではなく、高度な専門知識を持たない個人や小さなグループとみられています。誰でも使える生成AIが、その足りない技術を補っていました。侵入後には、社内の認証情報やバックアップサーバーを狙う動きも見られたといいます。
機器の中身を読み解くリバースエンジニアリングも、REA(Reverse Engineer Anything)のようなツールの登場で、AIで進められるようになりつつあります。「独自OSの機器だから安全」とは、もう言えません。
では更新を急げばよいかというと、機器の更新がすぐにできないことは、現場の方なら身にしみてご存じだと思います。業務を止められない、更新すると動かなくなるソフトや機器がある、担当がはっきりしない。そうした事情を抱えながら、すべての入口を常に最新に保ち続けるのは簡単ではありません。
盗まれるだけでなく、「失う」ことにも備える
最近は、データを暗号化せずに盗み出し、「公開されたくなければ払え」と脅すだけの攻撃も増えています。そのため、情報漏えい対策が優先されがちです。
しかし、データを暗号化したり破壊したりする攻撃がなくなったわけではありません。先のJIPDECの調査では、身代金を支払わなかった企業のうち、システムやデータを復旧できなかった割合が、前回の10.5%から13.0%に増えています。
盗まれた情報は取り返せませんが、失ったデータもまた、二度と戻りません。受注や出荷、会計のデータが戻らなければ、事業そのものが止まります。だからこそ、「盗まれない」対策と並んで、「失っても戻せる」備えが欠かせないのです。
防御と復旧は、両輪で考える
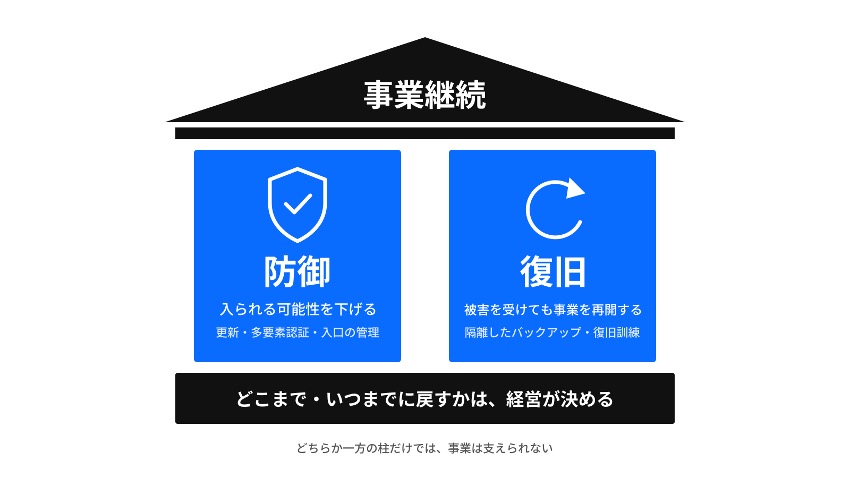
誤解のないように書いておくと、防御が無意味だと言いたいわけではありません。機器を最新に保ち、多要素認証を使い、入口を固めて侵入される可能性を下げておくことは大前提です。そのうえで、「それでも入られる」ことを前提に、被害を受けても事業を復旧できるよう準備しておく。防御と復旧は、どちらか一方ではなく両輪です。
私は長年、バックアップや災害復旧の提案に携わってきました。その経験から言えるのは、ランサムウェア攻撃からの復旧の準備は、IT部門だけでは完結しないということです。
そして、ここが今回いちばんお伝えしたいことです。どの業務から復旧するのか、一時的に切り捨てる業務はどれか、どれくらいの停止なら耐えられるのか。こうした判断は、IT部門ではなく経営が下すべきものだと考えています。このシリーズでは、その判断に必要な考え方を順に取り上げていきます。
経営と現場で共有したいこと
- 被害の6割以上は中小企業。「うちは狙われるほどの会社ではない」という考えは通用しない
- 対策を進めていても、脆弱性を突かれることはある。防御への投資は続けたうえで、データやシステムを「失っても戻せる」備えにも予算を振り分ける
- どの業務をいつまでに復旧するかは、IT部門ではなく経営が決めること
まとめ
- ランサムウェアの被害は中小企業にも広がっており、「狙われない会社」はない
- 対策を進めていても脆弱性は突かれ、独自OSの機器も狙われる。守る側には「直したくても直せない」事情がある
- だから防御と並んで、被害を受けても事業を復旧できる準備を、経営判断として進める必要がある
シリーズ「サイバーリカバリーの現実」の第2回では、「バックアップから戻せば終わり」とはならず、復旧に数か月かかることがある理由を取り上げます。
インディゴソリューションズでは、ランサムウェアからの復旧計画づくりのご相談をお受けしています。お気軽にお問い合わせください。
出典
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- JIPDEC「企業IT利活用動向調査2026」ランサムウェア被害状況編https://www.jipdec.or.jp/news/pressrelease/20260327.html
- デジタル庁「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」
https://www.digital.go.jp/news/2026-0911-01 - NASを暗号化するランサムウェアDeadBolt(富山県警)https://police.pref.toyama.jp/documents/1389/2022_08n.pdf
- 生成AIを使った攻撃者によるFortiGate 600台超の侵害(AWS)
https://aws.amazon.com/blogs/security/ai-augmented-threat-actor-accesses-fortigate-devices-at-scale
関連する記事
IT戦略・人材育成のご相談
まずはお気軽にお問い合わせください